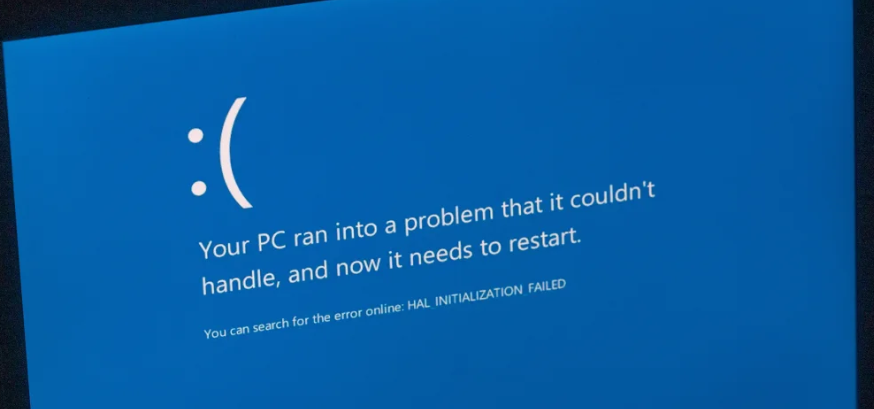
由于7月19日全球范围内发生的大规模技术故障导致的混乱,网络犯罪分子迅速抓住机会,利用这一事件推广充满恶意软件的虚假网站,威胁毫无戒心的受害者。据美国政府和多位网络安全专家警告,这次事件不仅影响了众多企业和政府机构,还为黑客提供了可乘之机。
网络安全公司 CrowdStrike 的错误软件更新引发了这场技术灾难,导致全球各地企业、政府机构、卫生和紧急服务机构、银行、学校和大学的IT系统陷入瘫痪。黑客们迅速建立了大量虚假网站,利用关键词如“CrowdStrike”和“蓝屏”来吸引那些试图了解全球IT危机信息或寻找解决方案的人们。这些欺诈性网站不仅承诺快速解决问题,还可能通过提供虚假的加密货币来骗取用户的个人信息或侵入他们的设备。
美国国土安全部在公告中警告称,发现“威胁行为者利用此次事件进行网络钓鱼和其他恶意活动”,并敦促公众“保持警惕,只遵循合法来源的指示”。与此同时,CrowdStrike 也发布了指南,说明受影响的组织可以采取哪些措施来应对此问题。
这一情况表明,一个影响深远的新闻事件可能给数百万人带来次生风险。网络安全独立研究员肯恩·怀特表示:“在发生这种规模的事件后,我们看到了一种相当标准的模式。犯罪分子不知疲倦地进行创造性活动,以利用最脆弱的人。”
CrowdStrike 在其博客文章中表示,黑客不仅创建虚假网站,还在诈骗电子邮件和电话中冒充 CrowdStrike 员工,甚至出售声称可以修复故障的虚假软件。一个例子是针对讲西班牙语的 CrowdStrike 客户,攻击者通过具有误导性名称的文件(如 crowdstrike-hotfix.zip)进行攻击,该文件会安装恶意软件并将数据回传到黑客控制的服务器。
安全专家表示,目前尚无自动修复方法可以从 CrowdStrike 软件故障中恢复,恢复过程可能漫长而艰巨,耗费数百万甚至数十亿美元。CrowdStrike 建议各组织通过官方渠道与 CrowdStrike 代表进行沟通,并遵守其支持团队提供的技术指导。
网络钓鱼在紧急、快速发展的危机中尤其危险,因为人们在搜索信息和解决方案时可能会更容易上当受骗。网络公司思科的网络安全部门思科 Talos 的研究员 Azim Khodjibaev 警告称,客户在恢复过程中可能会禁用或修改他们的 CrowdStrike 保护措施,这将使大量用户暴露在风险之中。
FTI Consulting 网络安全业务董事总经理布雷特·卡洛表示,如果企业成为网络钓鱼攻击的受害者,最终危及重要数据或关键系统,这可能会对其企业客户和消费者产生连锁反应。他警告道:“经历过重大事件的公司的客户需要为此做好准备。”